Chapitre 6 · Chapitre 6 · Limiter les dégâts : droits, rotation, révocation
6.3 Le plan d'urgence quand une clé a fuité
Suis cette formation dans ton espace : ta progression est gardée, et la communauté répond à tes questions.
Suivre gratuitementTu as publié une clé, tu l'as vue dans une capture, GitHub t'a envoyé une alerte ? Voici l'ordre à suivre. Garde cette page sous la main : en situation de stress, on a tendance à faire les choses dans le désordre.
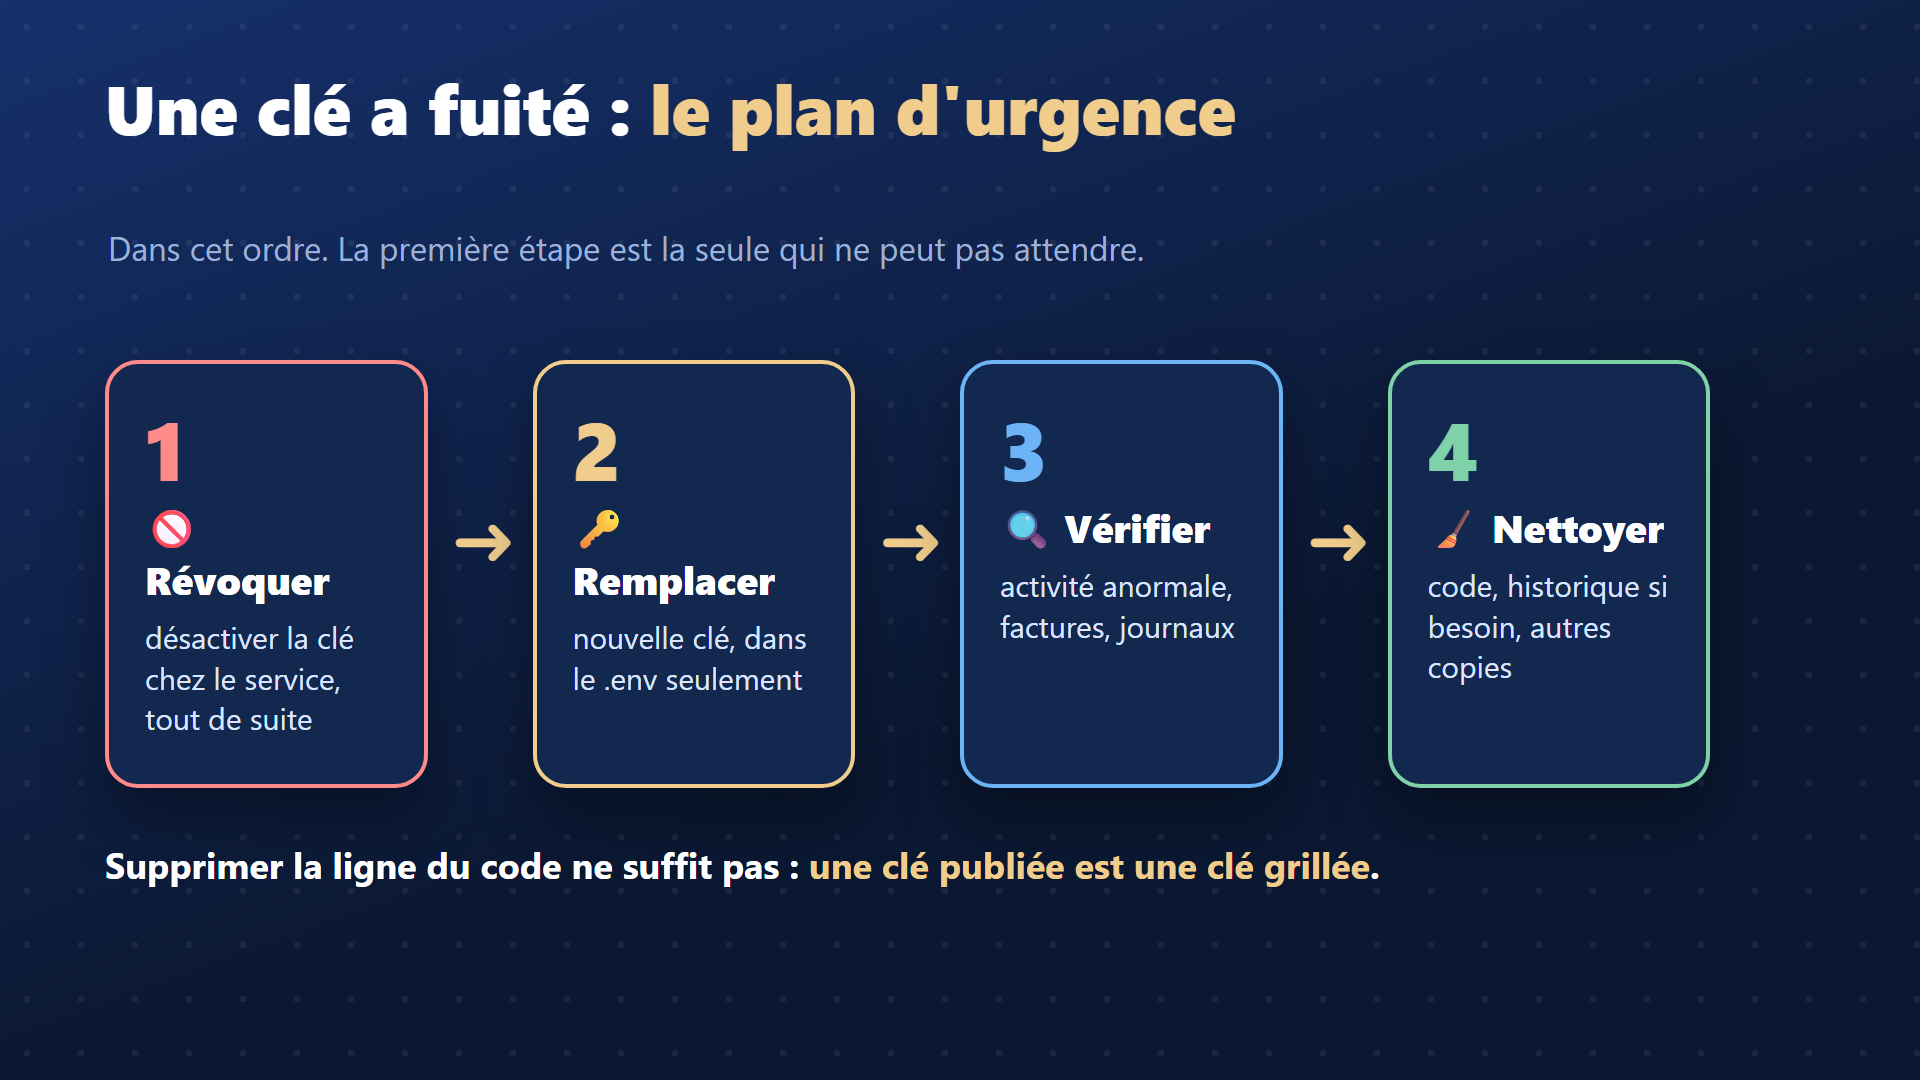
1. Révoquer, tout de suite
Va dans le tableau de bord du service, trouve la clé et désactive-la ou supprime-la. C'est l'étape qui arrête réellement le problème : une clé révoquée ne sert plus à rien, même si quelqu'un l'a copiée. Ne commence pas par nettoyer ton code ou ton historique : chaque minute où la clé reste active compte.
2. Remplacer
Crée une nouvelle clé (avec les droits minimum, cette fois), mets-la dans ton .env et vérifie que ton projet fonctionne. Ne la colle nulle part ailleurs.
3. Vérifier
Regarde l'activité récente du service : consommation inhabituelle, e-mails envoyés que tu ne reconnais pas, connexions anormales, factures. Si tu constates un usage frauduleux, contacte le support du service.
4. Nettoyer
Corrige le code pour que la clé n'y soit plus (variables d'environnement, .gitignore). Pour l'historique Git, la documentation GitHub rappelle qu'après révocation, réécrire l'historique n'est souvent plus nécessaire, et que c'est une opération délicate qui doit être coordonnée avec tous les collaborateurs. Pense aussi aux autres copies : captures publiées, messages, fichiers partagés.
Ce qu'il ne faut pas faire
- Supprimer la ligne et croiser les doigts.
- Passer le dépôt en privé en pensant que ça suffit : la clé a pu être copiée avant.
- Remettre la même clé après avoir « nettoyé ».