Chapitre 1 · Chapitre 1 · Comprendre les clés API et les secrets
1.3 Ce qui se passe quand une clé fuit
Suis cette formation dans ton espace : ta progression est gardée, et la communauté répond à tes questions.
Suivre gratuitementUne clé exposée n'est pas un problème théorique. Les conséquences dépendent du service, mais elles tombent toujours dans les mêmes catégories. Les connaître aide à comprendre pourquoi les bons réflexes valent le coup, même pour un projet perso.
Les conséquences possibles
- Une consommation à tes frais. Sur un service facturé à l'usage, quelqu'un peut utiliser ta clé pour ses propres besoins. Tu découvres la facture plus tard.
- L'usurpation de ton identité. Avec une clé d'e-mail, on peut envoyer des messages depuis ton domaine. Avec un jeton de réseau social, publier à ta place.
- L'accès à tes données. Une clé de base de données ou de stockage peut permettre de lire, modifier ou supprimer les informations de tes clients.
- La suspension de ton compte. Beaucoup de services coupent un compte qui envoie du spam ou dont l'usage devient anormal, même si ce n'est pas toi.
Pourquoi ça arrive si vite
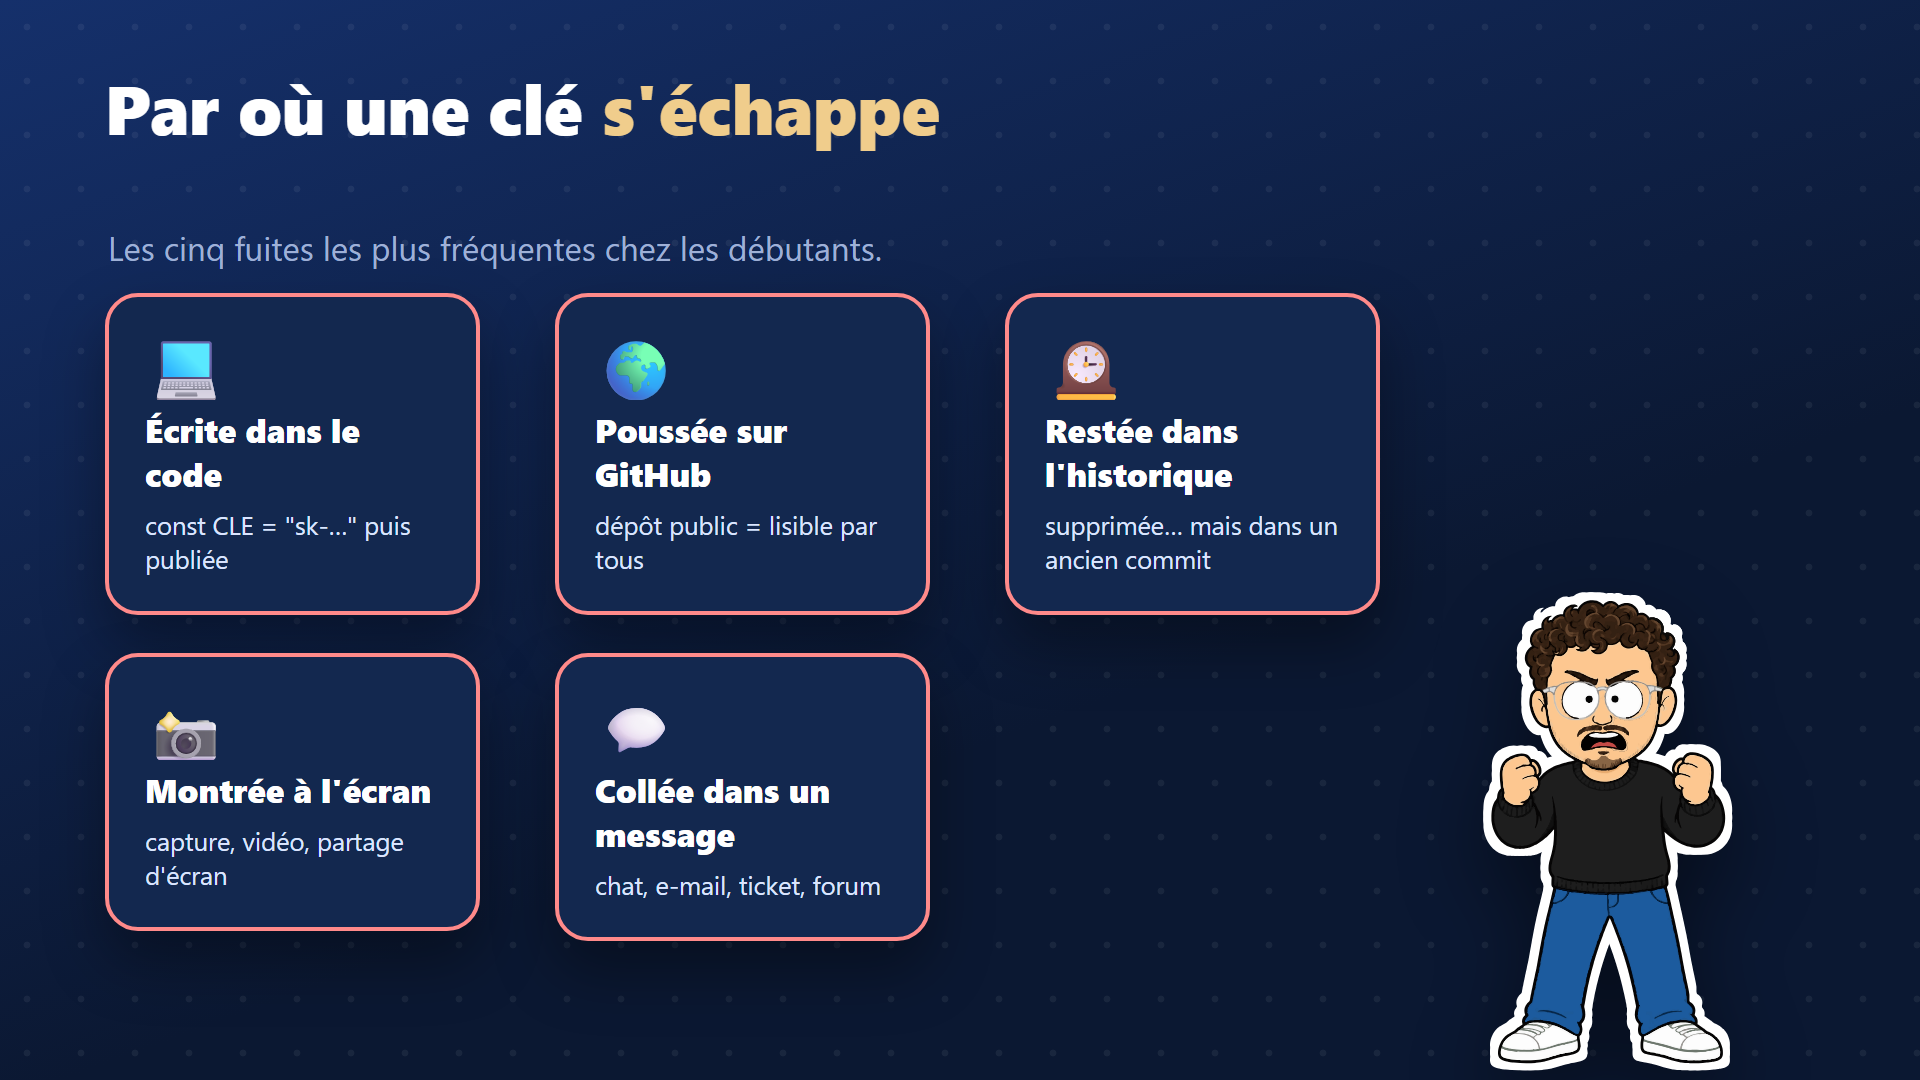
Un dépôt public sur GitHub est lisible par tout le monde, et des programmes automatiques parcourent le code publié à la recherche de formats de clés connus. Il ne faut donc pas raisonner en se disant « personne ne va regarder mon petit projet ». Ce n'est pas une personne qui regarde, ce sont des outils, et ils ne font pas de différence entre un gros projet et le tien.
La bonne nouvelle
Presque toutes ces fuites viennent d'une poignée d'erreurs simples, toujours les mêmes. Les chapitres suivants t'apprennent à les éviter, et le chapitre 6 te montre quoi faire si c'est trop tard. Retiens dès maintenant la règle la plus importante de cette formation : une clé qui a été publiée doit être considérée comme compromise, même si tu l'as supprimée une minute après.