
Chapter 6 · Ce qu'il ne faut jamais autoriser
N'autorise jamais un outil entier
Follow this course in your space: your progress is saved, and the community answers your questions.
Follow for free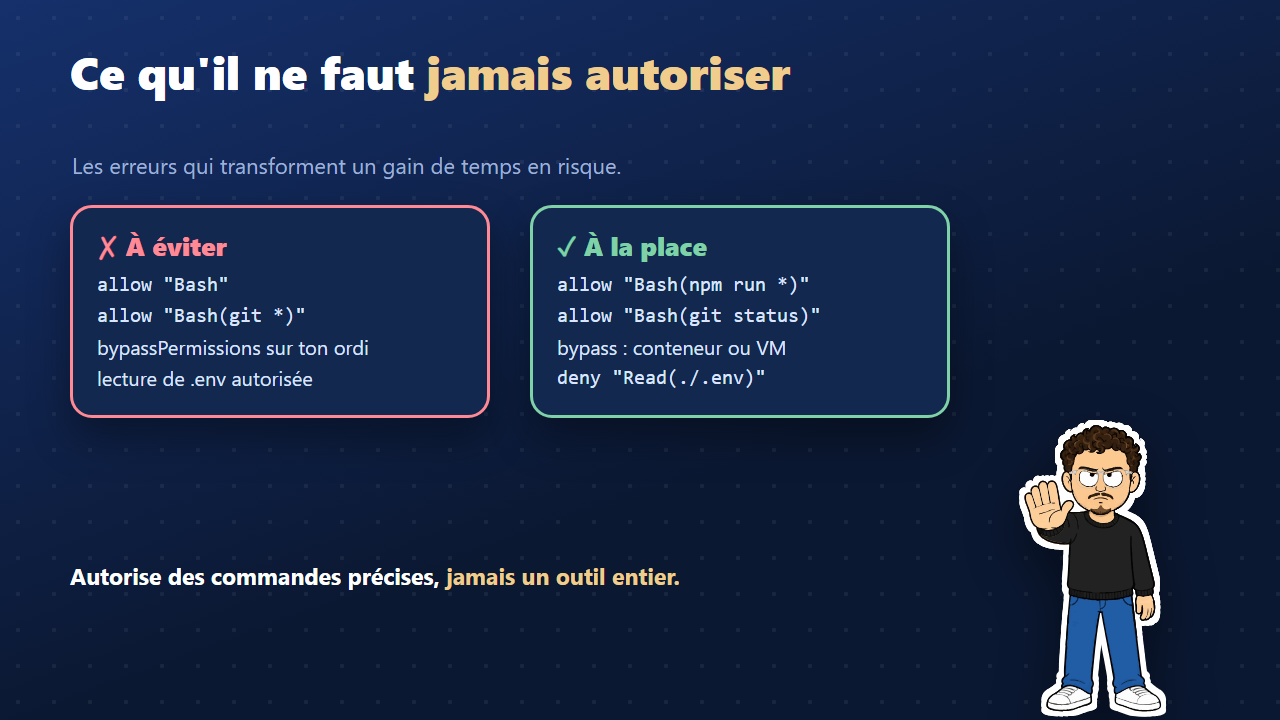
La tentation est grande : Claude te demande pour la dixième fois, tu ajoutes Bash dans allow, et les demandes disparaissent. Mais Bash tout court (ou Bash(*), c'est équivalent) correspond à toutes les commandes. Supprimer un dossier, installer un programme, envoyer des données sur internet : plus rien ne te sera demandé.
Même chose pour les règles trop larges comme Bash(git *), qui autorise aussi git push, ou une étoile placée avant la sous-commande. Le problème n'est pas que Claude soit malveillant. Il peut mal comprendre une demande, se tromper de dossier, ou suivre une instruction cachée dans une page web ou un fichier qu'il lit. Les permissions sont ton filet dans ces situations.
La bonne approche : autorise des commandes précises, une par une. Bash(npm run build), Bash(git status), Bash(git diff *). C'est un peu plus long à écrire, une seule fois, et tu sais exactement ce qui passe sans toi.
Exercice corrigé. Remplace "allow": ["Bash"] par des règles précises pour un projet où tu lances les tests (npm test), le serveur de développement (npm run dev) et où tu regardes l'état de Git. Corrigé : "allow": ["Bash(npm test)", "Bash(npm run dev)", "Bash(git status)", "Bash(git diff *)"].