Chapter 5 · Chapitre 5 · Claude Code et tes secrets
5.3 Les limites des règles deny
Follow this course in your space: your progress is saved, and the community answers your questions.
Follow for freeLes règles deny sont utiles, mais elles ne transforment pas ton .env en coffre-fort. La documentation officielle est honnête sur ce point, et toi aussi tu dois l'être avec toi-même.
Ce qu'elles ne couvrent pas
Toujours d'après la documentation, ces règles ne s'appliquent pas à une commande qui lit des fichiers sans les nommer (par exemple une recherche dans tout un dossier lancée depuis le dossier qui contient le fichier), ni aux programmes qui lisent des fichiers indirectement, comme un script Python ou Node. Autrement dit, si un script lit ton .env et affiche son contenu, la règle ne l'arrêtera pas.
Pour aller plus loin
Pour une barrière qui ne dépend pas du texte de la commande, la documentation renvoie au sandbox de Claude Code, qui limite l'accès aux fichiers et au réseau au niveau du système. C'est un sujet plus avancé, mais bon à connaître si tu manipules des données sensibles.
La conclusion pratique
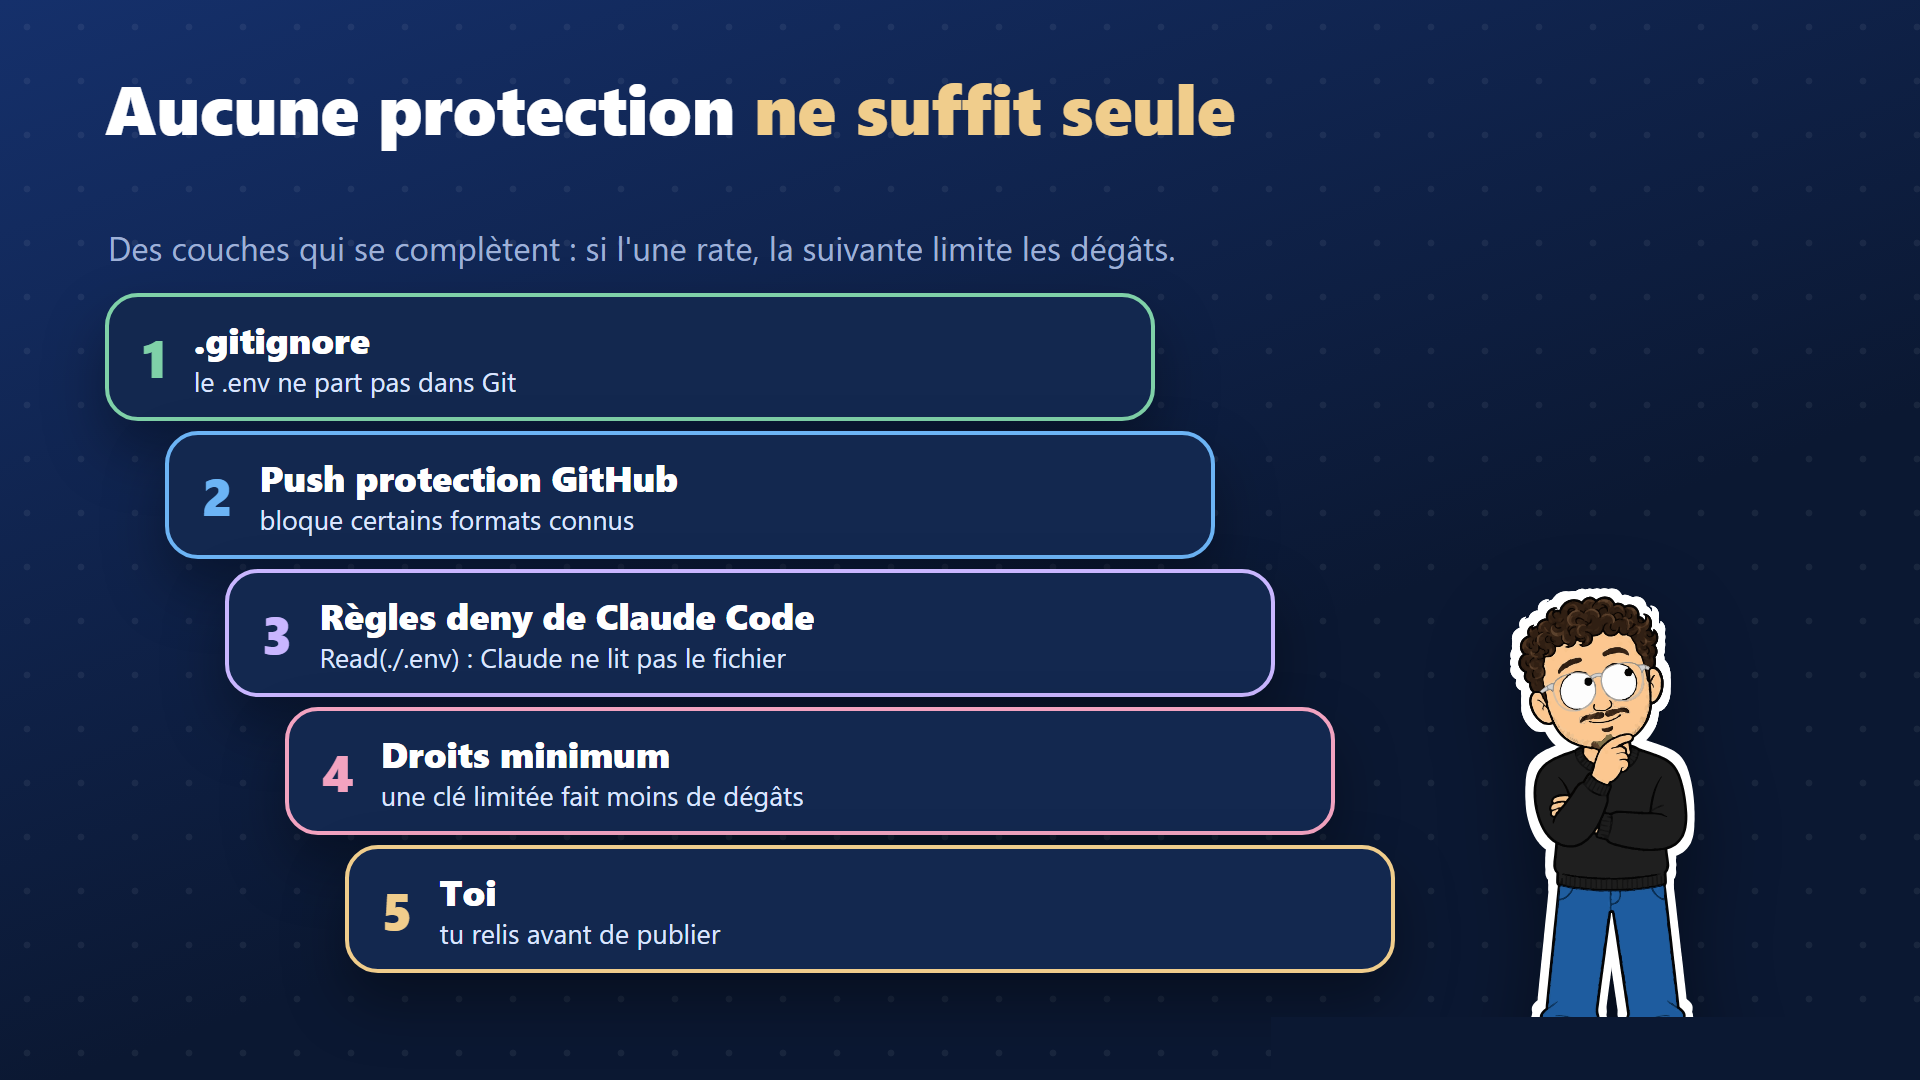
Les règles deny réduisent fortement le risque d'une lecture accidentelle. Elles ne remplacent ni les clés à droits limités (chapitre 6), ni ta relecture. C'est pour ça que cette formation parle de couches de protection.